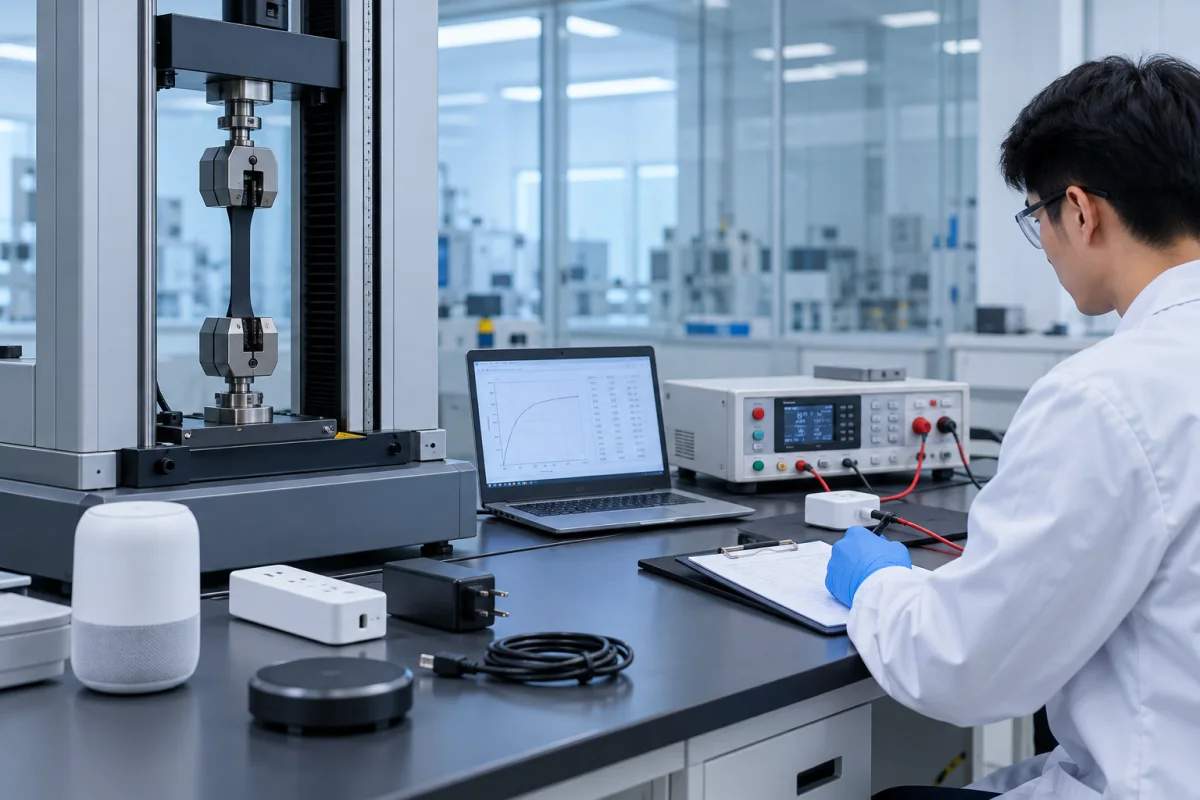

服务项目检测服务场景

服务项目

提供面向产品、材料与项目需求的检验检测、分析评价与技术咨询服务。
400 807 7009
广州德恺检测有限公司微信二维码 扫码咨询
CE低电压指令安全测试

CE低电压指令安全测试

CE低电压指令安全测试主要用于额定输入或输出电压处于Directive 2014/35/EU适用范围内的电气设备,通过结构检查和实验室测试评价触电、过热、火灾、机械伤害、绝缘失效以及其他电气安全风险。低电压指令覆盖交流50至1000 V、直流75至1500 V电压范围内的电气设备,但具体产品还需要根据用途匹配家电、IT/AV、实验室设备、电源、照明等协调标准。常见项目包括绝缘距离、接地连续性、泄漏电流、耐压、温升、异常运行、机械强度和阻燃评价。本文系统介绍LVD测试项目、Directive 2014/35/EU、标准选择、测试流程和电气安全合规评价方法。
CE电磁兼容指令测试

CE电磁兼容指令测试

CE电磁兼容指令测试主要用于验证电子电气设备在欧盟市场使用时产生的电磁骚扰是否控制在合理水平,同时确认设备在预期电磁环境中具备足够抗扰能力。测试通常涉及传导骚扰、辐射骚扰、谐波电流、电压波动与闪烁、静电放电、射频电磁场、快速瞬变脉冲群、浪涌、传导射频抗扰度以及电压暂降和中断等项目。具体测试组合取决于产品类别、端口、电源方式和使用环境,并应依据Directive 2014/30/EU及对应协调标准建立测试矩阵。本文系统介绍CE EMC测试项目、标准选择、测试流程和合规评价方法。

物联网通信与数据保护测试

物联网通信与数据保护测试

本文系统介绍物联网通信与数据保护测试的技术方法与评估框架,围绕数据加密、传输安全、存储保护三大方向,说明通信协议抓包分析、传输加密验证、密钥管理检查、本地与云端存储保护、个人信息去标识化等测试内容,并梳理GB/T 37025-2018、GB/T 22239-2019、ETSI EN 303 645、《数据安全法》《个人信息保护法》等标准法规的适用关系。文章结合第三方检测工程实践,说明测试流程、常见数据泄露路径与保护效果评价方法,帮助物联网企业在产品设计阶段验证通信链路机密性、完整性与数据全生命周期保护能力,满足国内合规与出口市场的双重安全要求。

CE无线设备RED测试

CE无线设备RED测试

CE无线设备RED测试主要面向Wi-Fi、Bluetooth、蜂窝通信、RFID、Zigbee、LoRa、无线遥控及其他使用无线电频谱的设备,用于验证Directive 2014/53/EU下的健康安全、电磁兼容、频谱有效使用以及适用的网络、隐私和防欺诈等网络安全基本要求。RED测试不是单纯测射频发射功率,而是需要根据产品无线技术、频段、天线、电源和使用环境建立安全、EMC、RF、人体射频暴露及必要的网络安全测试矩阵。自2025年8月1日起,Delegated Regulation (EU) 2022/30针对特定联网、可穿戴、儿童及处理虚拟货币的无线设备激活RED Article 3(3)(d)(e)(f)相关要求,并可结合EN 18031系列开展评价。

固件安全更新机制测试

固件安全更新机制测试

本文系统介绍固件安全更新机制的测试方法与评估要点,涵盖更新完整性校验、数字签名验证、防回滚保护、安全启动、断点续传与失败恢复、A/B分区与双备份机制等核心测试项目,并说明ETSI EN 303 645、TS 103 701、GB/T 22239-2019等标准对固件更新的要求及适用关系。文章结合第三方测试的工程经验,说明测试流程、常见失效模式与更新机制安全评价方法,帮助智能硬件与嵌入式设备企业验证OTA与本地更新链路的安全性、可靠性与可恢复性,降低设备被恶意刷机、变砖与批量失控的风险。

CE相关RoHS限用物质测试

CE相关RoHS限用物质测试

CE相关RoHS限用物质测试主要用于电子电气设备及其均质材料中的铅、汞、镉、六价铬、PBB、PBDE以及DEHP、BBP、DBP、DIBP四种邻苯二甲酸酯的筛查和定量,为Directive 2011/65/EU及其修订要求下的CE技术文件和EU符合性声明提供化学合规证据。RoHS判定以均质材料为基本浓度单位,铅、汞、六价铬、PBB、PBDE及四项邻苯通常限值为0.1%,镉为0.01%,并需同时核对Annex III和Annex IV豁免。本文介绍IEC 62321系列检测方法、材料拆分、XRF筛查与确认分析、技术文件要求及RoHS合规评价逻辑。

智能产品漏洞与渗透测试

智能产品漏洞与渗透测试

本文围绕智能产品的漏洞发现与渗透测试,系统讲解测试的意义、主要测试类型与技术方法、相关安全标准与规范、规范化的测试流程、第三方测试服务的价值,以及漏洞发现后的加固整改建议。内容涵盖网络渗透、固件分析、接口与协议测试、Web与云平台联动测试等技术路线,并说明测试授权、范围控制、风险控制等合规要点,帮助智能硬件与软件企业在产品发布前客观验证安全防护能力,满足监管要求、行业客户审计与市场准入需要。

CE技术文件与符合性声明检查

CE技术文件与符合性声明检查

CE技术文件与符合性声明检查主要用于核对产品进入欧盟市场前是否已经建立能够证明其满足适用欧盟协调法规的完整技术证据,包括产品描述、设计图纸、风险评估、适用法规、协调标准、测试报告、关键元器件资料、说明书、标签以及EU Declaration of Conformity。CE标志并不是由一张通用证书决定,制造商需要根据产品实际适用的LVD、EMC、RED、RoHS、机械等法规完成符合性评价并保存技术文件。本文系统介绍技术文件和EU符合性声明检查内容、常见缺陷、10年保存要求、法规识别和文件完善方法。

软件组件与已知漏洞检测

软件组件与已知漏洞检测

本文系统介绍软件组件与已知漏洞检测的技术方法、实施流程与标准依据,涵盖软件成分分析(SCA)、SBOM软件物料清单梳理、CVE、CVSS、CWE等权威漏洞库的应用,以及开源组件、第三方库、固件二进制中已知漏洞的识别与风险评价方法。文章结合第三方检测机构的工程实践经验,说明检测流程、抽样策略、误报控制与整改优先级划分,并介绍第三方检测服务在供应链安全评估、入网检测、产品发布前安全验证中的价值,帮助制造企业、软件开发商与系统集成商客观掌握产品已知漏洞暴露面,满足监管合规与客户审计要求。

物联网身份认证与访问控制测试

物联网身份认证与访问控制测试

本文系统介绍物联网身份认证与访问控制测试的技术方法与评估要点,涵盖默认口令与唯一密码检查、认证绕过与暴力破解防护、设备与用户身份鉴别、双因子认证、角色权限模型、最小权限与未授权接口测试等核心项目,并梳理ETSI EN 303 645、GB/T 22239-2019、GB/T 36951-2018、《网络产品安全漏洞管理规定》等标准法规的适用关系。文章结合第三方检测工程实践,说明测试流程、常见认证与权限缺陷模式及认证与权限评价方法,帮助物联网企业验证"谁能接入、谁能操作、能做什么"三个根本问题,防止设备被仿冒接入、账号被接管与权限被横向扩散。

CE合规与欧洲市场准入:法规识别、测试和技术文件指南

CE合规与欧洲市场准入:法规识别、测试和技术文件指南

CE合规是产品进入欧盟及适用欧洲经济区市场的重要法规工作,其核心并不是购买一张通用CE证书,而是制造商识别产品适用的欧盟协调法规,完成必要风险评估、测试和符合性评价,建立技术文件,签署EU Declaration of Conformity并正确加贴CE标志。不同产品可能同时涉及低电压、电磁兼容、无线电设备、RoHS、机械、个人防护设备等多套法规,因此法规识别决定后续测试和文件路径。本文系统介绍CE法规识别、必要测试、协调标准、技术文件、符合性声明、10年文件保存要求以及常见市场准入问题,为电子电气、无线和工业产品建立完整CE合规路径。

智能产品网络安全测试:设备、应用与云端的检查重点

智能产品网络安全测试:设备、应用与云端的检查重点

智能产品网络安全覆盖终端设备、移动端应用、后台云端三大环节,本指南系统介绍全链路安全测试的检查要点,包含固件安全、身份认证、接口防护、数据存储、漏洞挖掘等测试内容,同时说明第三方测试实施流程、风险评价方式与安全加固方向,帮助智能硬件厂商在产品研发、送检、上市阶段识别网络安全缺陷,满足国内物联网安全相关规范要求,降低数据泄露、设备被劫持、远程非法控制等网络安全事件风险。

电话
400 807 700918529397471
微信二维码扫码咨询
电话咨询